
Des achats conformes à vos normes de sécurité, sans nouvelle surface à gérer
.Les équipes IT et sécurité valident la pile technologique. Pivot leur offre une authentification unique (SSO) via leur fournisseur d'identité existant, une piste d'audit complète par défaut et un flux de travail de gestion des risques fournisseurs intégré au processus d'achat, garantissant que la sécurité est appliquée au moment de la décision, et non vérifiée après coup.
La solution privilégiée par les équipes IT et sécurité des entreprises les plus ambitieuses au monde.
Des achats non contrôlés créent une surface d'attaque non maîtrisée.
Lorsque l'onboarding des fournisseurs se fait en dehors d'un processus structuré, les implications pour l'informatique et la sécurité ne sont examinées qu'après la signature du contrat, voire jamais.
Fournisseurs intégrés sans examen de sécurité
Lorsque les achats passent par e-mail et tableurs, les nouveaux fournisseurs sont validés sans évaluation de sécurité formelle. Le service informatique ne l'apprend que lorsque l'outil est déjà utilisé et que les données circulent.
Absence de piste d'audit pour les décisions d'achat
Sans système d'achat structuré, il n'existe aucune trace vérifiable de qui a approuvé quoi, quand et pourquoi. Cela pose un problème de conformité et complique les analyses forensiques en cas d'incident.
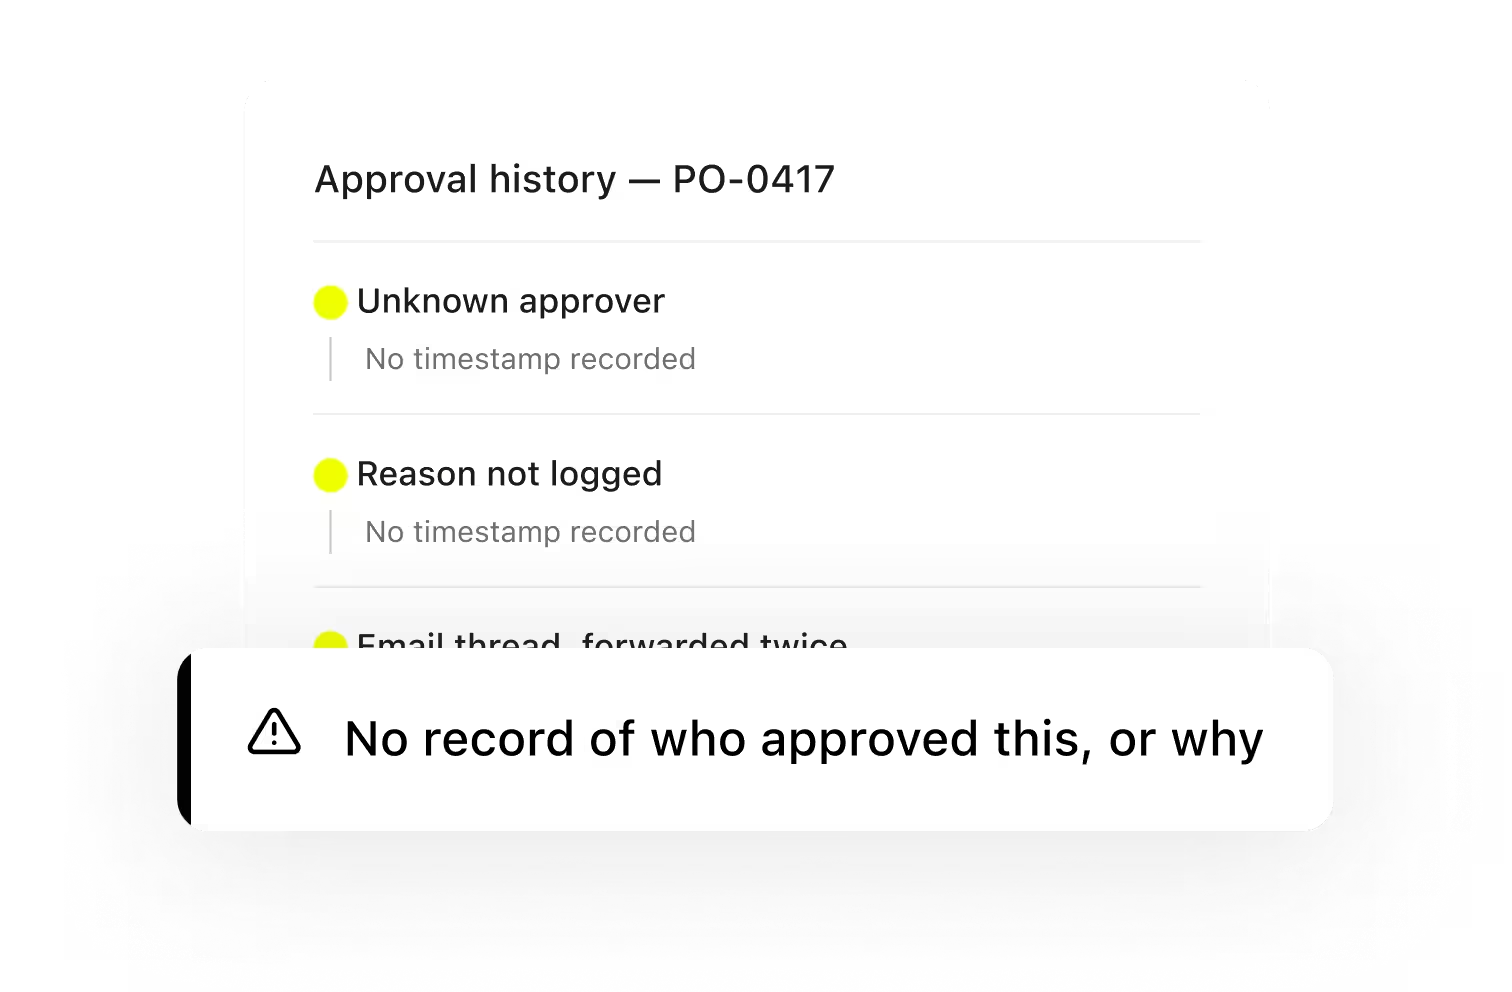
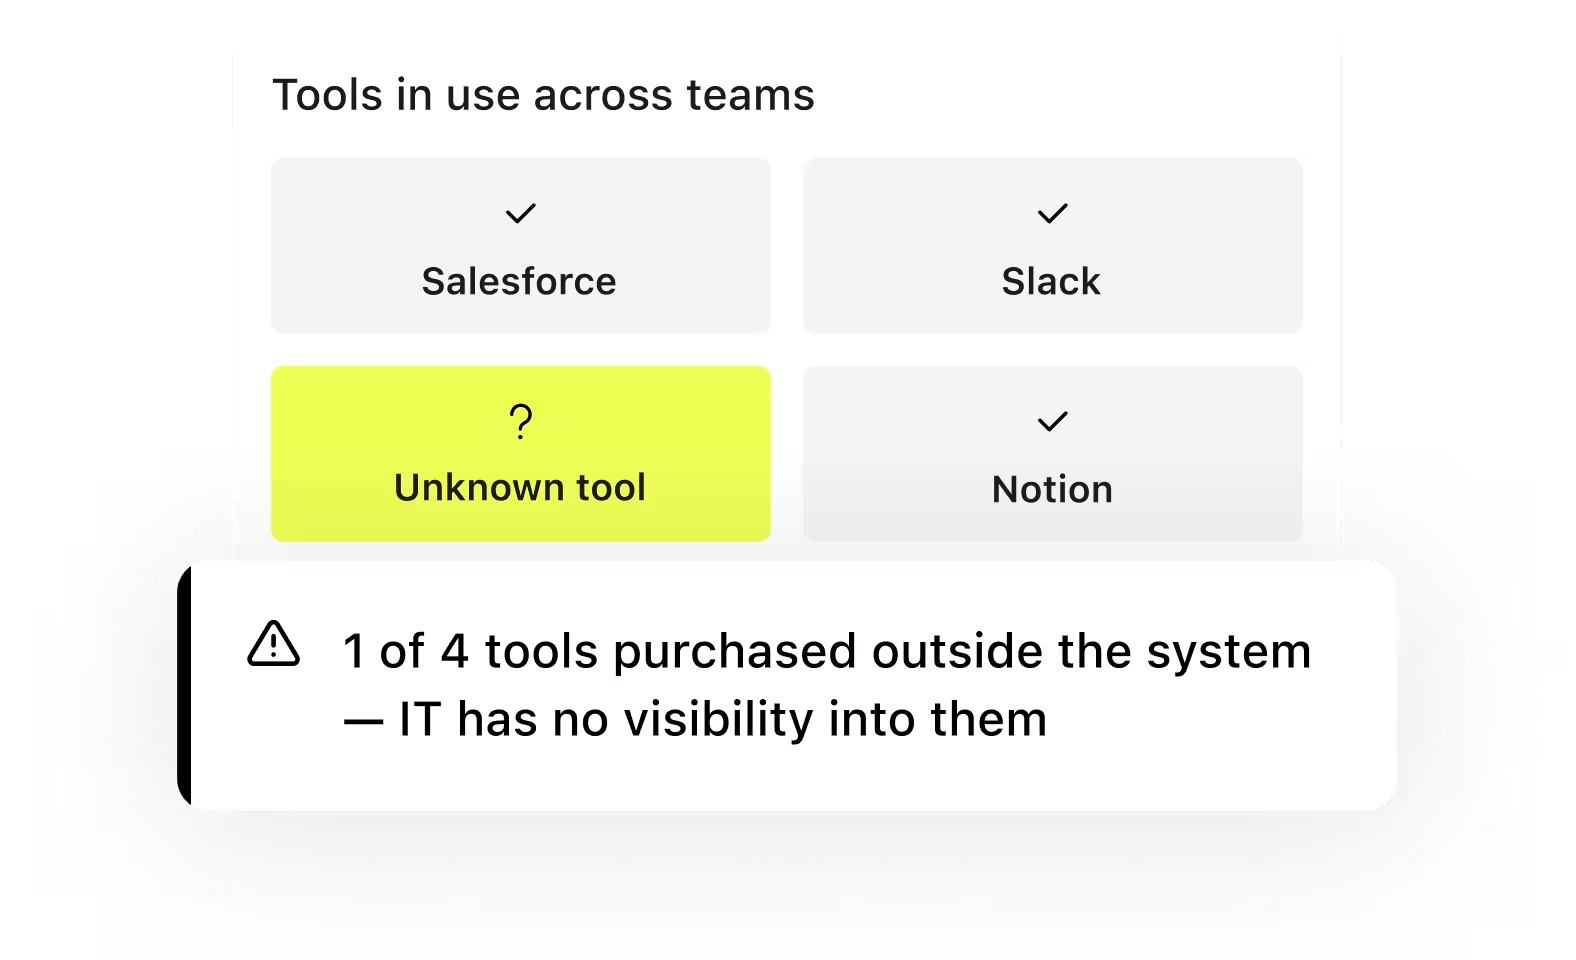
Une prolifération logicielle invisible
Lorsque les achats sont effectués en dehors du système, les outils en double s'accumulent et le shadow IT se développe. Le service informatique ne peut pas gouverner ce que le service achats ne lui transmet pas.
La sécurité intégrée au flux de travail des achats.
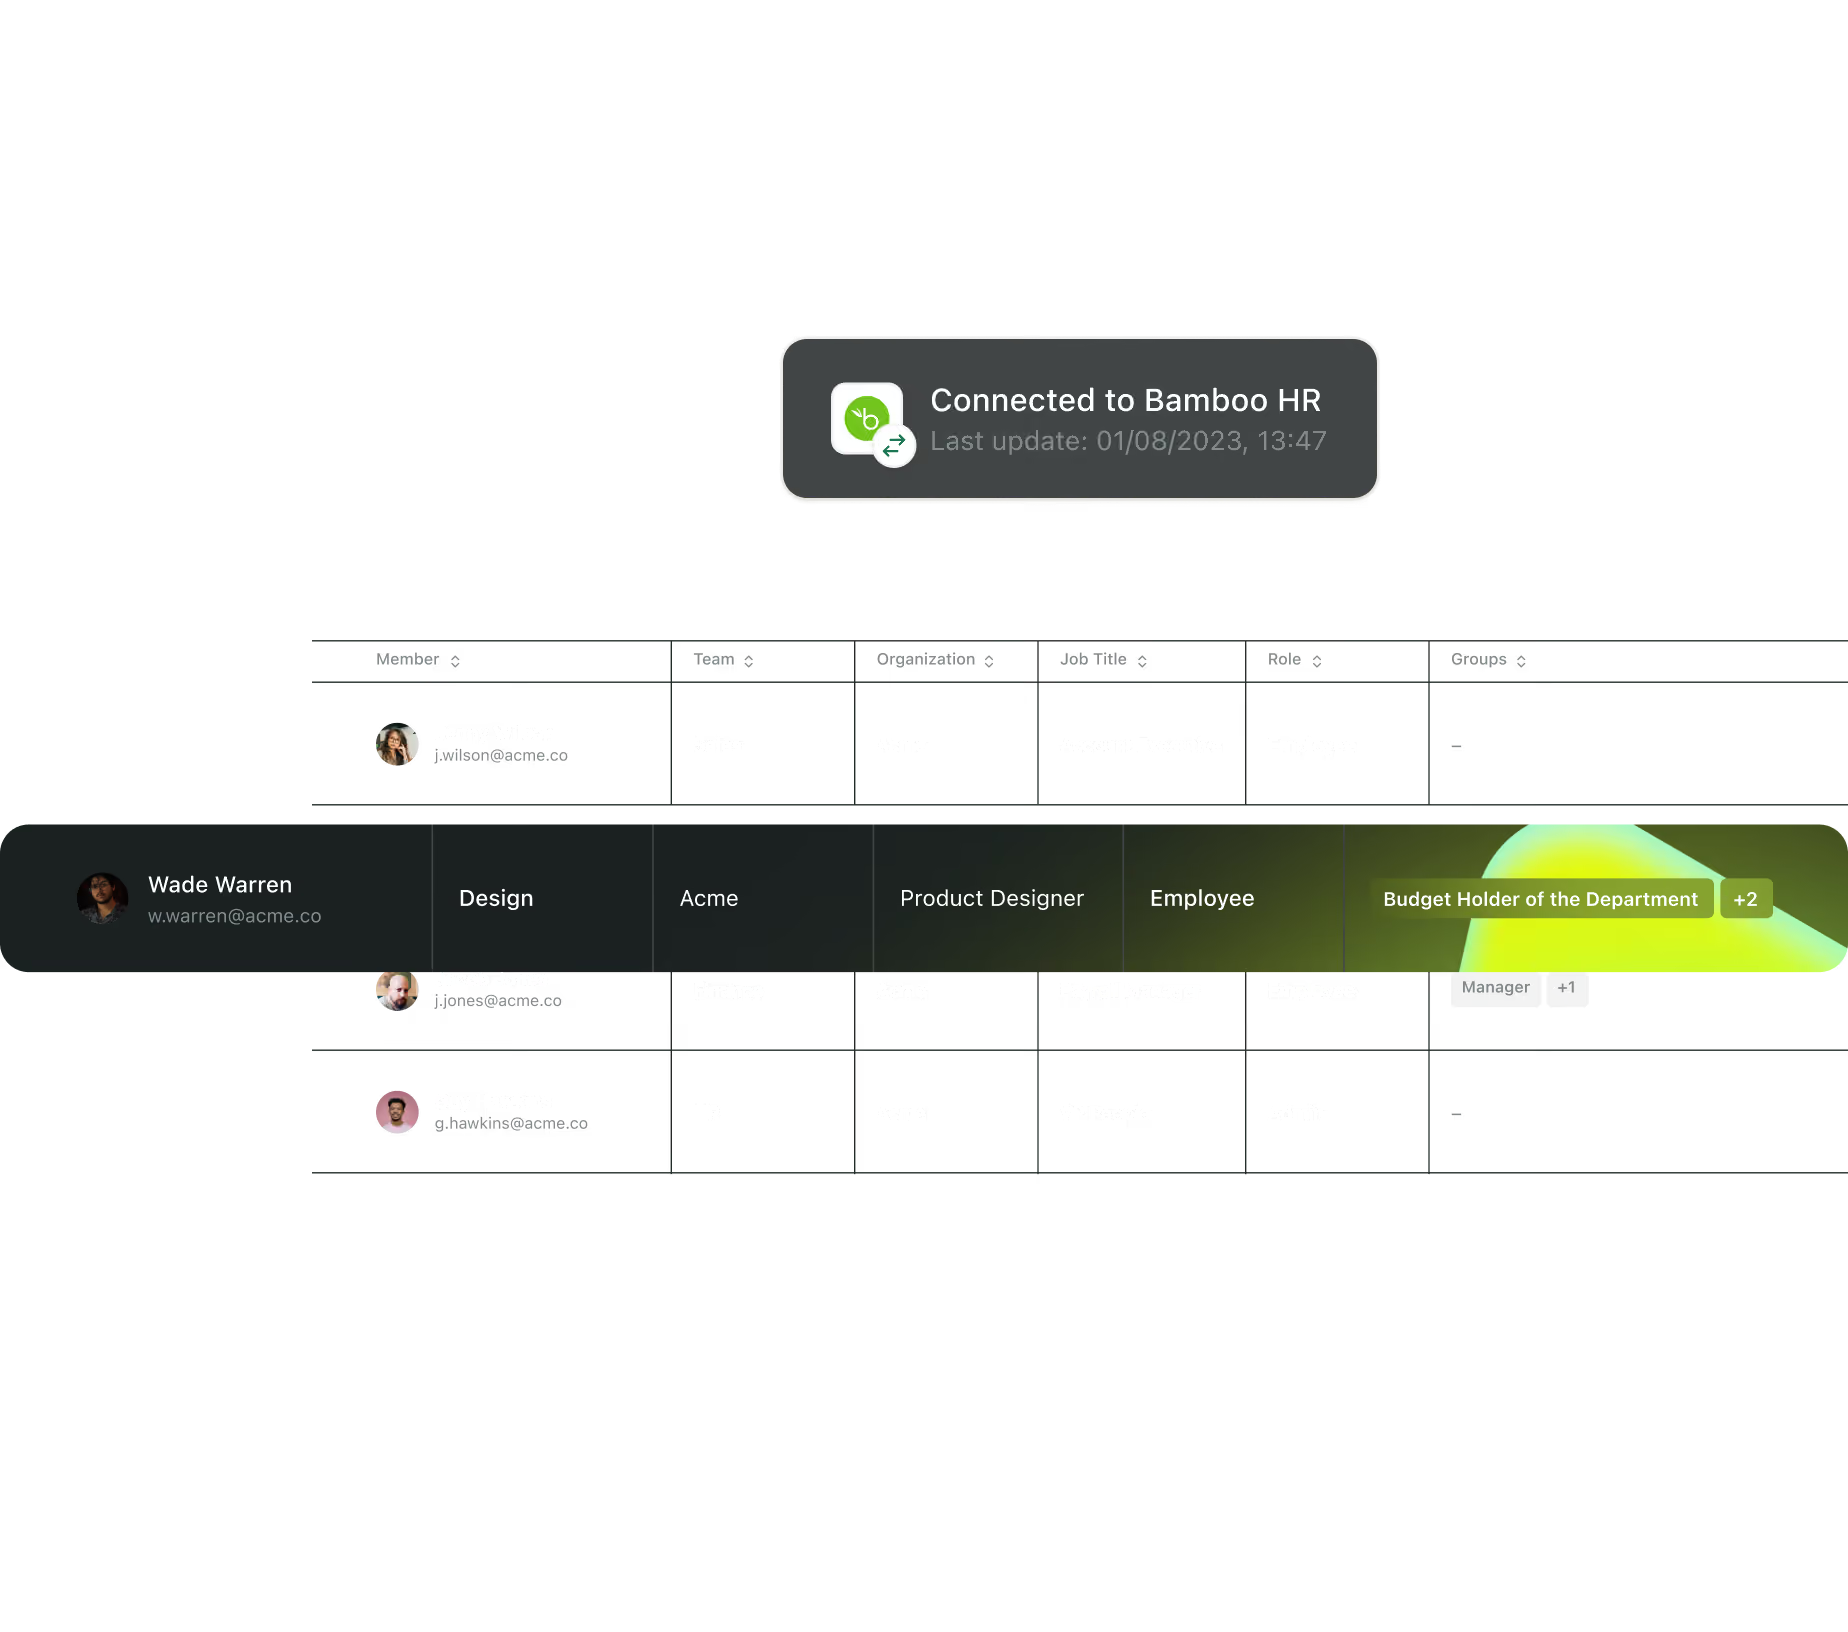
Pivot s'intègre à la pile d'identité et de sécurité déjà en place, en intégrant l'évaluation des risques fournisseurs dès l'onboarding et en assurant une piste d'audit complète pour chaque action.
Une vision complète des fournisseurs pour le service informatique, sans aucune zone d'ombre.
Lorsque les achats passent par Pivot, l'équipe IT n'est plus mise devant le fait accompli et peut évaluer les nouveaux fournisseurs dès le début du processus.
Ce que les équipes IT gagnent avec des achats structurés.
Un taux d'adoption de +97 % signifie moins de shadow IT. Des pistes d'audit complètes garantissent l'absence de lacunes dans vos dossiers de conformité. L'évaluation des risques fournisseurs dès l'intégration évite les mauvaises surprises après la signature du contrat.
100
%
Piste d'audit complète
Risque fournisseur
Connecté en SSO
L'agent le plus utilisé par les équipes IT.
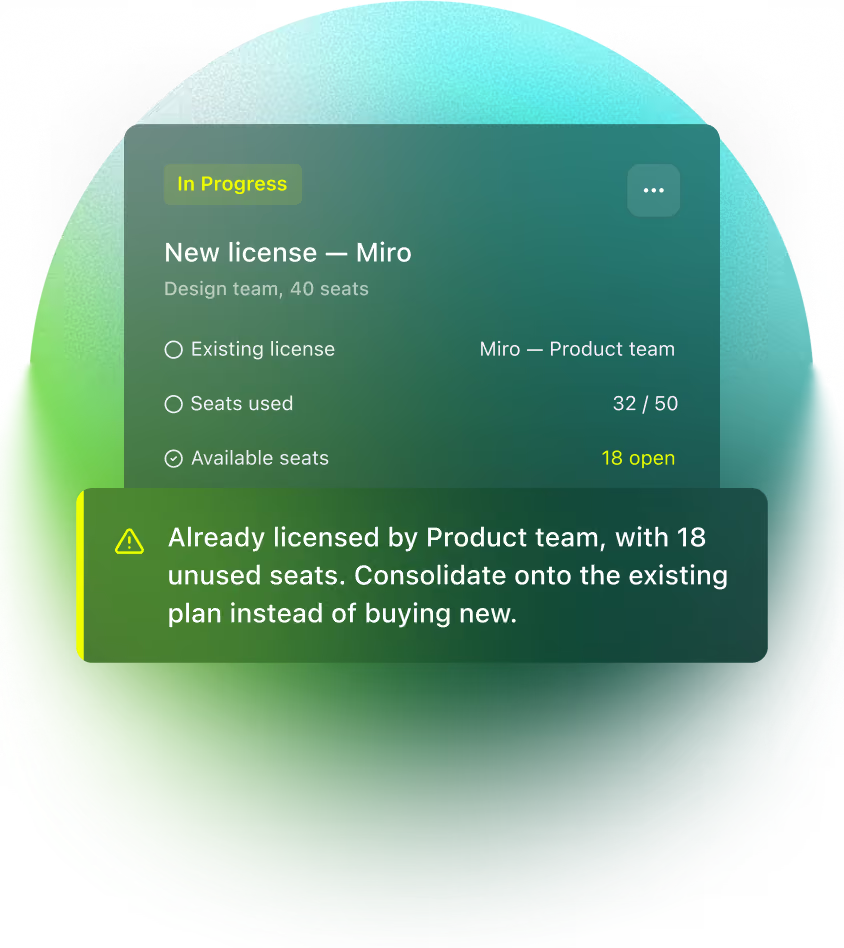
Le dédoublonneur analyse chaque nouvelle demande d'achat par rapport aux achats précédents pour détecter si un outil ou un service similaire a déjà été acquis. Il signale les doublons avant leur approbation, fait ressortir les opportunités de consolidation entre les équipes et stoppe le shadow IT à la source. Environ 2 à 4 achats en double évités par mois.
L'IT valide la plateforme, mais ce sont les autres qui la pilotent.
La décision concernant la plateforme d'achats commence avec les services achats et finance. Voici comment l'IT s'intègre dans la discussion et ce que chaque équipe doit voir.